Криптографические модули HSM
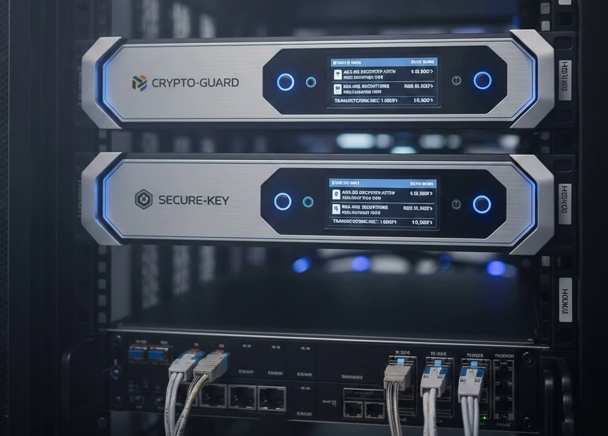
Криптографические модули HSM (Hardware Security Module) представляют собой специализированные аппаратные устройства, предназначенные для обеспечения безопасности криптографических операций. Эти модули играют ключевую роль в защите данных и ключей, используемых в различных системах, от банковских транзакций до облачных сервисов. В данном обзоре мы рассмотрим основные аспекты HSM, их функциональность, применение, архитектуру, стандарты и сертификацию, а также перспективы развития.
Определение и основные функции HSM
HSM (Hardware Security Module) — это аппаратный модуль, предназначенный для безопасного хранения и выполнения криптографических операций. Основные функции HSM включают:
Хранение ключей: HSM обеспечивают надежное и защищенное хранение криптографических ключей, предотвращая их утечку или несанкционированный доступ.
Выполнение криптографических операций: HSM могут выполнять широкий спектр криптографических операций, таких как шифрование, дешифрование, подпись и проверка подписи, генерация случайных чисел и др.
Аутентификация и авторизация: HSM могут использоваться для аутентификации пользователей и устройств, а также для управления правами доступа к криптографическим ресурсам.
Мониторинг и логирование: HSM предоставляют средства для мониторинга и логирования криптографических операций, что помогает в диагностике и аудите системы безопасности.
Архитектура HSM
Архитектура HSM включает несколько ключевых компонентов:
Процессор: Высокопроизводительный процессор, оптимизированный для выполнения криптографических алгоритмов.
Память: Специализированная память для хранения ключей и временных данных. Обычно используется защищенная память, которая предотвращает физическое считывание данных.
Интерфейсы: HSM могут иметь различные интерфейсы для взаимодействия с внешними системами, такие как USB, PCIe, Ethernet, и другие.
Фирмварь: Программное обеспечение, управляющее работой HSM, включая управление ключами, выполнение криптографических операций и обеспечение безопасности.
Защитные механизмы: Физические и программные защиты, такие как датчики температуры, вибрации, магнитных полей, а также защита от электронных атак.
Применение HSM
HSM находят широкое применение в различных областях:
Банковская система: HSM используются для защиты транзакций, хранения ключей шифрования и подписи документов.
Облачные сервисы: Провайдеры облачных услуг используют HSM для защиты данных клиентов и управления ключами шифрования.
Правительственные учреждения: HSM применяются для защиты конфиденциальной информации и обеспечения безопасности коммуникаций.
Телекоммуникации: HSM используются для защиты данных, передаваемых по сетям, и для аутентификации пользователей.
Интернет вещей (IoT): HSM обеспечивают безопасность данных, собираемых и передаваемых устройствами IoT.
Стандарты и сертификация
Для обеспечения высокого уровня безопасности HSM должны соответствовать строгим стандартам и проходить сертификацию. Основные стандарты и сертификации включают:
FIPS 140-2/3: Федеральный стандарт США, определяющий требования к криптографическим модулям. Уровни сертификации варьируются от 1 (наименьшая степень защиты) до 4 (наивысшая степень защиты).
Common Criteria (CC): Международный стандарт, определяющий уровни защиты информационных технологий. CC включает несколько уровней оценки (EAL), от EAL1 до EAL7.
ISO/IEC 19790: Международный стандарт, аналогичный FIPS 140-2/3, определяющий требования к криптографическим модулям.
Преимущества использования HSM
Безопасность: HSM обеспечивают высокий уровень защиты криптографических ключей и данных, что снижает риск утечки информации.
Производительность: Высокопроизводительные процессоры HSM позволяют выполнять криптографические операции быстрее, чем программные решения.
Комплианс: Использование сертифицированных HSM помогает организациям соответствовать регуляторным требованиям и стандартам безопасности.
Управляемость: HSM предоставляют централизованное управление ключами и криптографическими операциями, что упрощает администрирование и мониторинг.
Недостатки использования HSM
Стоимость: Высокая стоимость приобретения и обслуживания HSM может быть ограничивающим фактором для малых и средних предприятий.
Сложность интеграции: Интеграция HSM в существующие системы может потребовать значительных усилий и ресурсов.
Зависимость от поставщика: Организации могут столкнуться с проблемами, связанными с поддержкой и обновлением HSM, если они зависят от одного поставщика.
Типы HSM
Физические HSM: Представляют собой физические устройства, которые подключаются к серверам или рабочим станциям. Они обеспечивают высокий уровень защиты и производительности.
Виртуальные HSM: Эмуляция HSM в виртуальной среде. Они менее защищены, но более гибкие и легкие в развертывании.
Облачные HSM: HSM, предоставляемые в виде сервиса через облачные платформы. Они предлагают высокую масштабируемость и удобство использования, но могут иметь ограниченные возможности по сравнению с физическими HSM.
Примеры использования HSM
Банковские транзакции: HSM используются для шифрования и подписи транзакций, что обеспечивает целостность и конфиденциальность данных.
Электронная подпись: HSM применяются для создания и проверки электронных подписей, что важно для юридической значимости документов.
Шифрование данных: HSM используются для шифрования данных, хранящихся на серверах или передаваемых по сети.
Управление ключами: HSM обеспечивают централизованное управление ключами, что упрощает их ротацию и восстановление.
Перспективы развития HSM
Квантовая криптография: Развитие квантовых вычислений ставит новые вызовы для криптографии. HSM будут адаптироваться для обеспечения защиты от квантовых атак.
AI и машинное обучение: Интеграция AI и машинного обучения в HSM позволит автоматизировать процессы управления ключами и обнаружения аномалий.
Интернет вещей (IoT): Рост числа IoT-устройств создает потребность в более компактных и энергоэффективных HSM, способных работать в распределенных системах.
Облачные технологии: Развитие облачных технологий приведет к увеличению спроса на облачные HSM, обеспечивающие высокую масштабируемость и гибкость.
и в заключение :
Криптографические модули HSM являются критически важными элементами современных систем безопасности. Они обеспечивают надежное хранение и выполнение криптографических операций, что позволяет организациям защищать свои данные и соответствовать регуляторным требованиям. Несмотря на некоторые недостатки, такие как высокая стоимость и сложность интеграции, преимущества HSM делают их незаменимыми в многих областях. С развитием технологий и появлением новых вызовов, HSM продолжат эволюционировать, адаптируясь к изменяющимся условиям и потребностям рынка.
Редакция Holding Marketplace